
チェックポイントUTMの特徴と選び方
2530・2550の機能・価格・評判を解説
チェックポイントUTM(2530・2550)を
初期費用0円・月額制で導入
ランサムウェアなどのサイバー攻撃は、大企業だけでなく中小企業も狙われています。
取引先を狙う足がかりとして、規模の小さな会社が攻撃されるケースもあるでしょう。
こうしたサイバー攻撃への対策として、トライゲートでは、チェックポイントUTM(2530・2550)を月額制のレンタルでご用意しています。
こんな企業におすすめです
- UTMのライセンス期限が近い、またはすでに切れている
- リース契約の満了を機に、機器の入れ替えを検討している
- これからサイバーセキュリティ対策を始めたい
チェックポイントUTMとは|
チェック・ポイントが提供する中小企業向けUTM
チェックポイントUTMは、イスラエルのセキュリティ専業メーカー、チェック・ポイントが提供する中小企業・支店向けのUTMです。
現行は2500シリーズで、中小企業向けの主なモデルは2530と2550になります。
この章で解説すること
- UTM(統合脅威管理)とは
- チェックポイントUTMの特徴
UTM(統合脅威管理)とは

UTMとは、ファイアウォールやウイルス対策など、複数のセキュリティ機能を1台にまとめた機器のことです。
※UTM:Unified Threat Managementの略で、日本語では「統合脅威管理」
会社のネットワークとインターネットの出入口に置き、出入りする通信をまとめて検査します。
UTMの主な役割
- 外部からの不正な接続を遮断する
- ウイルスが入ったファイルや、危険なサイトへの接続を止める
- 社内のパソコンが攻撃者と通信するのを止める
機器を1台にまとめられるため、専任の担当者がいない中小企業でも導入しやすいのが特徴です。
チェックポイントUTMの特徴
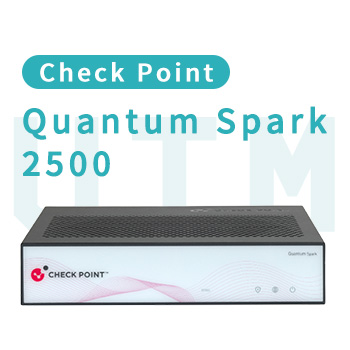
チェックポイントUTMは、新しい脅威への対策の幅と、止まりにくさが特徴のUTMです。
チェックポイントUTMの主な特徴
- 業界初のステートフルインスペクション型ファイアウォールを開発したメーカーの製品
- まだ知られていないウイルスや偽サイトにも対策できる(SNBT/NGTX)
- 世界中で見つかった攻撃情報(ThreatCloud AI)を使って判定する
- 有線モデルは、故障時も通信を続けられるバイパス機能付き
- 防いだ脅威の数などを、日本語のレポートで確認できる
※ステートフルインスペクション:通信の「やり取りの流れ」を記憶し、社内から始めた通信への返事だけを通す仕組み。今では多くのファイアウォールの土台になっている考え方です。
大企業向けの製品で培われた技術を、中小企業でも使いやすい形にまとめています。

チェックポイントUTMのスペック|2530・2550の違い
チェックポイントUTMの現行モデルは2500シリーズで、中小企業が検討する主な候補は2530と2550です。
このシリーズは「Quantum Spark」「Spark Firewall」の2つの名前で呼ばれますが、どちらも同じUTMのシリーズを指します。
この章で解説すること
- 2530と2550の違い
- Wi-Fi 7モデル
- スループットの見方
- 2530と2550のスペック比較
- ポート構成と10Gポート
- 電源・消費電力・動作環境
2530と2550の違い
2530と2550の違いは、処理性能(スループット)と、想定する接続台数です。
2530と2550の主な違い
| 項目 | 2530 | 2550 |
|---|---|---|
| 脅威対策スループット (ウイルス対策などをすべて動かしたときの処理性能) |
750Mbps | 1,000Mbps |
| 推奨接続台数(目安) | 15台 | 50台 |
機能は同じで、さばける通信量と台数が異なります。
Wi-Fi 7モデル
2530・2550には、無線LAN(Wi-Fi 7)を搭載した「Wi-Fiモデル」と、無線LANのない「有線モデル」の2種類があります。
Wi-Fiモデルと有線モデルの違い
- Wi-Fiモデル:Wi-Fi 7(2.4GHz/5GHz)を搭載。UTMと無線LANを1台にまとめられる
- 有線モデル:故障時も通信を続けられる「バイパス機能(FONIC)」を標準搭載
Wi-Fi 7への対応で、無線でつなぐ端末のインターネット速度は30%向上するとされていますが、実際の速度は環境で変わります。
すでに無線LANのアクセスポイントがある場合や、故障時も通信を止めたくない場合は、有線モデルが向いているでしょう。
スループットの見方
「スループット」とは、その機器が1秒間にどれだけのデータを処理できるかという「通信の処理能力」の目安です。
チェックポイントUTMのスペック表には4種類のスループットがあり、動かす機能が多いほど数値は小さくなります。
4つのスループットの意味
| スループット | 動かしている機能 | イメージ |
|---|---|---|
| ファイアウォール | 通信の通過・遮断の判断だけ | 最も軽い状態の速さ |
| IPS | ファイアウォール+不正侵入の検知・遮断 | やや重い |
| NGFW | ファイアウォール+アプリ制御+IPS | さらに重い |
| 脅威対策 | NGFW+アンチウイルス・アンチボットなど脅威対策すべて | 実際の運用に近い速さ |
UTMの機能をしっかり使う場合は、脅威対策スループットの値が目安になります。
2530と2550のスペック比較
2550は、脅威対策やファイアウォールの処理性能が、2530の約1.3倍です。
2530と2550のスペック
| 項目 | 2530 | 2550 |
|---|---|---|
| 脅威対策 | 750Mbps | 1,000Mbps |
| NGFW | 1,200Mbps | 1,600Mbps |
| IPS | 1,720Mbps | 2,300Mbps |
| ファイアウォール(試験環境) | 3,000Mbps | 4,000Mbps |
| VPN(試験環境) | 1,400Mbps | 1,400Mbps |
| 同時接続数(秒間) | 16,000 | 20,000 |
| 最大同時接続数 | 1,000,000 | 1,000,000 |
「同時接続数(秒間)」は、1秒間に新しく始められる通信の数で、人数が多い職場ほど重要になります。
測定条件はメーカーごとに異なるため、他社製品と数字だけで比べるのは避けましょう。
ポート構成と10Gポート
2530・2550は、インターネット側のWANポート1つ、公開サーバー用のDMZポート1つと、社内用のLANポートを備えています。
2530・2550には、10GbE(10ギガ)のポートは付いていません。
2530・2550のポート構成
| 項目 | 2530・2550 |
|---|---|
| WAN(インターネット側) | 1ポート(1GbE、RJ45またはSFP) |
| DMZ(公開サーバー用) | 1ポート(1GbE、RJ45またはSFP) |
| LAN(社内用) | 6ポート(1GbE、RJ45) |
DMZやLANのポートは、設定によってWANポートとしても使えます。
必要なポート数は、購入前に確認しておくと安心です。
電源・消費電力・動作環境
2530・2550は机や棚の上に置ける小型の機器で、普通のオフィスのコンセントにつなげば使えます。
電源・消費電力・動作環境
| 項目 | 仕様 | 分かること |
|---|---|---|
| 電源 | AC100〜240V | 一般的なコンセントで使える(電気工事は不要) |
| 最大消費電力 | 26.01W(有線モデル) 31.28W(Wi-Fiモデル) |
ノートパソコン1台ほどの電力 |
| 動作温度 | 0〜40℃ | 普通のオフィスなら問題なし。夏場に閉め切った倉庫などは避ける |
導入前に、置き場所の広さとコンセントの位置を確認しておくと安心です。
チェックポイントUTMのライセンス
UTMのライセンスとは、UTMのセキュリティ機能を使い、最新の攻撃に対応し続けるための契約のことです。
UTMは、本体の機器とライセンスの2つがそろって、はじめて社内のセキュリティ対策として働きます。
チェックポイントUTMのライセンスは、NGFW・NGTP・SNBT(NGTX)の3つのパッケージがあり、上位ほど使える機能が増えるのが特徴です。
SNBTは以前「NGTX」という名前で、現在はメーカーがSNBTに名称を変えています。
この章で解説すること
- チェックポイントUTMの主な機能
- NGFW・NGTP・SNBTの違い
チェックポイントUTMの主な機能
チェックポイントUTMは、不正な接続の遮断から偽サイト対策まで、多彩な機能を1台にまとめたUTMです。
専門用語が多いので、それぞれ何に対策できるのかを整理しましょう。
| 機能 | 何をするか | 対策できることの例 |
|---|---|---|
| ファイアウォール | 社内とインターネットの間を通る通信を確認し、許可したもの以外を遮断する | 外部からの不正な接続 |
| アプリケーション制御 | アプリやサービスごとに利用の可否を決める | 業務に不要なアプリの利用 |
| IPS(不正侵入防御) | 機器やソフトの弱点を突く攻撃を見つけて止める | 脆弱性を狙った侵入 |
| URLフィルタリング | 危険なサイトや業務外のサイトへの接続を止める | 不正サイトの閲覧 |
| アンチウイルス | ウイルスが入ったファイルを止める | ウイルスのダウンロード |
| アンチボット(+DNSセキュリティ) | 感染したパソコンと攻撃者のサーバーとの通信や、DNSの仕組みを悪用する攻撃を止める | 情報の持ち出し、遠隔操作 |
| アンチスパム | 迷惑メールを止める | ばらまき型のウイルスメール |
| サンドボックス (SandBlast脅威エミュレーション) |
怪しいファイルを隔離された場所で動かして確かめる | まだ知られていない新種のウイルス |
| ゼロフィッシング | 本物そっくりの偽サイトを見分けて止める | ID・パスワードの盗難 |
ただし、すべての機能を使えるわけではなく、使える範囲は契約するライセンスのパッケージによって異なります。
NGFW・NGTP・SNBTの違い
NGFWは「基本の守り」、NGTPは「ウイルス対策まで」、SNBTは「新種のウイルスや偽サイト対策まで」のパッケージです。
ライセンスパッケージ別の機能
| パッケージ | 含まれる主な機能 | 向いている使い方 |
|---|---|---|
| NGFW | ファイアウォール、アプリケーション制御、IPS、VPN(拠点間・リモートアクセス)、IoT for SMB、SD-WAN for SMB | ウイルス対策は別の機器やソフトで行う |
| NGTP(次世代脅威防御) | NGFWの機能+URLフィルタリング、アンチウイルス、アンチボット(+DNSセキュリティ)、アンチスパム | ウイルスや不審な通信の対策まで1台で行う |
| SNBT(NGTX) | NGTPの機能+サンドボックス、ゼロフィッシング | 新種のウイルスや偽サイトまで備える |
自社に適したライセンスを選択するのがおすすめです。
チェックポイントUTMのメリット
チェックポイントUTMのメリットは、対策できる範囲の広さと、導入後の使いやすさにあります。
ここでは専門用語をできるだけ使わずに、導入すると何が変わるのかを整理します。
チェックポイントUTMのメリット
- まだ知られていないウイルスや偽サイトにも対策できる
- 世界中で見つかった最新の攻撃情報で対策できる
- ウイルス対策を全部動かしても、ネットが遅くなりにくい
- UTMが故障しても、ネットが止まりにくい
- 何を防いだのかが、日本語のレポートで分かる
- 自宅や支店から、社内に安全につなげる
- IPv6 IPoEの光回線に、ルーターなしでつなげる
- 複合機やカメラなど、パソコン以外の機器にも対策できる
まだ知られていないウイルスや偽サイトにも対策できる
チェックポイントUTMは、まだ世の中に知られていない新しいウイルスや、本物そっくりの偽サイトにも対策できるのが特徴です。
一般的なウイルス対策は「すでに見つかっているウイルス」との照合が中心なので、新しく作られたウイルスはすり抜けることがあります。
新しい脅威への対策に役立つ2つの機能
| 機能 | 何をしてくれるか |
|---|---|
| サンドボックス | 怪しいファイルをいったんクラウド上の安全な場所で動かし、危なくないことを確かめてから社内に届ける |
| ゼロフィッシング | 偽のログイン画面を見分けて、IDやパスワードを入力する前に止める |
どちらも最上位のライセンス(SNBT/NGTX)で使える機能なので、契約するライセンスを確認しておきましょう。

世界中で見つかった最新の攻撃情報で対策できる

チェックポイントUTMは、世界中で見つかった攻撃の情報を毎日取り込み、それをもとに危ない通信やファイルを見分けます。
どこかの国で新しい攻撃が見つかれば、その情報が日本の1台のUTMにも生かされる仕組みです。
攻撃情報を集める「ThreatCloud AI」の規模
- 世界中で動く15万台のセキュリティ機器から、日々攻撃の情報を集めている
- 55以上のAIで、これまでにない新しい攻撃を見つける
- 日々70万件以上のマルウェア(悪意のあるプログラム)を検知している
新しい攻撃の情報が届くたびに判定に反映されるため、自社で更新作業をしなくても、最新の攻撃に備えられます。
ウイルス対策を全部動かしても、ネットが遅くなりにくい
2530・2550は、ウイルス対策などをすべて動かしても、ネットが遅くなりにくい性能を持つのが特徴です。
UTMは社内の通信をすべて検査してから通すため、性能が低いと「ネットが重い」原因になります。
1秒間に検査できる通信の量
| 機種 | 2500シリーズ | 旧モデル |
|---|---|---|
| 2530 | 750Mbps | 340Mbps(1535) |
| 2550 | 1,000Mbps | 450Mbps(1555) |
旧モデルと比べると、検査できる通信の量は2倍以上です。
推奨台数(2530は15台、2550は50台)の範囲なら、ウェブ会議や大きなファイルのやり取りが多い職場でも、ネットが遅くなりにくいでしょう。
UTMが故障しても、ネットが止まりにくい

2530・2550の有線モデルには、UTMが故障したり電源が切れたりしても、ネットをつないだままにできる「バイパス機能」が付いています。
UTMはネットの出入口に置く機器なので、普通は故障すると社内全体のネットが止まってしまいます。
バイパス機能のポイント
- UTMが止まっても、通信をそのまま通してネットを使い続けられる
- バイパスしている間は、UTMによる検査はかからない
- 今あるルーターの内側にUTMを置く使い方(ブリッジモード)が前提で、VPNとは使い分けになる
- Wi-Fiモデルには付いていない
故障でネットが止まると業務も止まるため、止められない企業にとっては大きな安心材料です。
何を防いだのかが、日本語のレポートで分かる
チェックポイントUTMは、防いだ攻撃の数や社内の通信の状況を、日本語のレポートにまとめて届けてくれます。
UTMは普段目に見えない機器なので、「本当に役に立っているのか」が分かりにくいのが悩みどころです。
レポートで分かること
- 防いだウイルスや不審な通信の数
- 社内でよく使われているアプリやサイトと、その通信量
- ウイルスに感染している疑いのあるパソコンの台数と、どのパソコンか
レポートは毎日・毎週・毎月から選べるので、社内への報告や、セキュリティ意識を高めるきっかけにも使えます。
自宅や支店から、社内に安全につなげる
チェックポイントUTMには、社外から社内のネットワークに安全につなぐ「VPN」の機能が、どのライセンスにも付いています。
VPNは、インターネット上に自社専用の通り道を作り、通信を暗号化して守る仕組みです。
VPNでできること
| 使い方 | できること |
|---|---|
| 自宅や外出先から(リモートアクセスVPN) | テレワーク中のパソコンから、社内のファイルやシステムを使える |
| 支店や営業所から(拠点間VPN) | 本社と支店のネットワークを、1つの社内ネットワークのようにつなげる |
VPNを使う場合は、UTMがルーターの役割も担う置き方(ルーターモード)になるため、バイパス機能とは使い分けになります。
VPNの入口は攻撃に狙われやすいので、ソフトウェアの更新を続けることも大切です。
IPv6 IPoEの光回線に、ルーターなしでつなげる
IPv6 IPoEは、最近の光回線で増えている接続方式で、夜間など利用者が多い時間帯でも混雑しにくいのが特徴です。
チェックポイントUTMはこの方式に対応しており、ルーターを挟まずに回線へ直接つなげます。
この方式に対応していないUTMでは、回線との間に対応ルーターが別に必要になるため、その分の機器や費用がかからないのはメリットです。
ルーターなしでつなげるメリット
- ルーターを買い足す費用がかからない
- 機器が1台減り、置き場所や配線がすっきりする
- IPv6の通信にも、UTMの検査をかけられる
これから光回線を見直す企業にとっても、選びやすいUTMといえるでしょう。
複合機やカメラなど、パソコン以外の機器にも対策できる
チェックポイントUTMは、複合機やネットワークカメラなど、ネットにつながるパソコン以外の機器も自動で見分け、機器ごとに合った対策をかけます。
こうした機器にはウイルス対策ソフトを入れられないため、攻撃の入口になりやすいのが弱点です。
パソコン以外の機器への対策の仕組み
- UTMにつながった機器を、種類ごとに自動で見分ける
- 機器の種類に合わせて、つないでよい通信先を自動で決める
- 決められた先以外との通信を止めて、不正なアクセスのリスクを減らす
この機能(IoT for SMB)はどのライセンスでも使えますが、複数台のUTMをまとめて管理する場合は別途有償のライセンスが必要になります。

チェックポイントUTMのデメリット・注意点
チェックポイントUTMのデメリットは、機能が多い分、設定・運用に慣れが必要なことです。
いずれも、導入前に知っておけば備えられる内容なので、対処法とあわせて確認しましょう。
チェックポイントUTMのデメリット・注意点
- 設定・運用に慣れが必要
- 端末の中までは守れない
- 故障時の通信停止と速度低下
設定・運用に慣れが必要
チェックポイントUTMは機能が多い分、細かな設定を自社だけで行うのは簡単ではありません。
管理画面(Web UI)は日本語に対応していますが、細かな設定には専門の知識が必要です。
対処のポイント
- 導入時の設定範囲と、導入後のサポート内容を契約前に確認する
- 日本語のレポートで、日々の状況を確認する
- 設定を変えたいときの相談先を決めておく
導入後の相談先が決まっていれば、専任の担当者がいなくても負担は抑えられます。
端末の中までは守れない
UTMはネットワークの出入口を守る機器なので、UTMを通らない経路から入ったウイルスは止められません。
UTMだけでは対処しにくいケース
- USBメモリなど、通信を通らない経路からの感染
- 社外のWi-Fiにつないだ持ち出しパソコンの感染
- UTMを通過した後に端末で動くウイルス
パソコンやサーバーには、ESETなどのウイルス対策ソフトをあわせて入れておくことが重要です。
故障時の通信停止と速度低下
UTMはインターネットの出入口に置く機器なので、止まると社内全体の通信に影響します。
これはUTM全般に共通する弱点ですが、チェックポイントUTMの有線モデルは、バイパス機能で故障時も通信を続けられます。
注意したい点
- バイパスしている間は、セキュリティ検査がかからない
- Wi-Fiモデルには、バイパス機能が付いていない
- 多くの機能を同時に動かすと、通信速度が落ちることがある
接続台数に合ったモデルを選び、故障時の代替機の手配方法も確認しておきましょう。
チェックポイントUTMの評判
チェックポイントUTMは、機能の幅と処理性能で評価されやすい製品です。
ここでは、評価されている点と、評判を見るときの注意点を整理します。
この章で解説すること
- 評価されている点
- 評判を見るときの注意点
評価されている点
評価されやすいのは、機能の幅、処理性能、運用のしやすさです。
評価されている点
- サンドボックスやゼロフィッシングまで1台で使える機能の幅
- 世界規模の脅威情報(ThreatCloud AI)と連携した判定
- 脅威対策をすべて動かしても遅くなりにくい処理性能
- 故障時も通信を続けられるバイパス機能(有線モデル)
- 日本語のセキュリティレポート
機能と性能を重視する企業から、評価されやすい構成といえます。
評判を見るときの注意点
ネット上の評判は、型番や世代が違うと、そのまま自社には当てはまりません。
評判を見るときの確認ポイント
- どの型番・世代の話か(1500シリーズか、2500シリーズか)
- 書き手が販売店かどうか
とくに、旧世代の1500シリーズの評判を、2500シリーズに当てはめるのは避けたいところです。
チェックポイントUTMの価格・費用の目安
チェックポイントUTMの価格は、メーカーの定価が公開されておらず、見積りで決まります。
ここでは、価格が決まる要素と、購入・リース・レンタルの違いを整理します。
この章で解説すること
- 価格が決まる要素
- 購入・リース・レンタルの違い
価格が決まる要素
見積りの金額は、型番・ライセンス・モデル・保守の組み合わせで決まるのが基本です。
| 要素 | 価格への影響 |
|---|---|
| 型番(2530/2550) | 処理性能が高い2550のほうが、一般に高くなる |
| ライセンス (NGFW/NGTP/SNBT) |
使える機能が多いパッケージほど高くなる |
| Wi-Fiモデル | 無線LANを搭載したモデルは見積りが上がる |
| 保守の範囲 | 機器交換や設定変更の対応範囲で変わる |
自社に必要な機能を整理し、不要な上位パッケージを避けるだけでも費用を抑えられます。
購入・リース・レンタルの違い
初期費用を抑えたいならリースかレンタル、長く使って総額を抑えたいなら購入が向いているでしょう。
| 項目 | 購入 | リース | レンタル |
|---|---|---|---|
| 初期費用 | まとまった金額が必要 | 抑えられる | 抑えられる場合が多い |
| 支払い方法 | 一括 | 月額(期間中は原則解約不可) | 月額 |
| 機器の所有 | 自社 | リース会社 | 提供会社 |
| 向いている企業 | 長く使い、総額を抑えたい | 5年以上使うことが決まっている | 初期費用を抑えたい、運用を任せたい |
契約の期間や解約の条件は、会社ごとに異なる点に注意が必要です。
初期費用を抑えたい方に向け、弊社トライゲートでは、レンタルプランをご用意しております。
チェックポイントUTMが向いている企業・向いていない企業
チェックポイントUTMは、処理性能とセキュリティ機能の幅を重視する企業に向いています。
一方で、国産メーカーの安心感やサイバー保険などの付帯サービスを重視する企業には、別の選択肢が合うこともあるでしょう。
この章で解説すること
- 向いている企業
- 向いていない企業
- 迷ったときの判断軸
向いている企業
価格よりも、守りの強さや通信の見える化を優先したい企業に向いています。
チェックポイントUTMが向いている企業の例
| 企業の状況 | チェックポイントUTMの特徴 |
|---|---|
| 新種のウイルスや偽サイトにも備えたい | サンドボックス、ゼロフィッシング(SNBT) |
| ウェブ会議や大きなファイルのやり取りが多い | 脅威対策を動かしても遅くなりにくい処理性能 |
| 通信の状況を把握したい | 日本語のレポート |
| 故障しても業務の通信を止めたくない | 有線モデルのバイパス機能 |
機能が多い分、設定や運用の手間も増えるため、運用を任せられる体制とあわせて検討しましょう。
向いていない企業
国産メーカーであることや、感染時の駆除・保険を重視する企業には、チェックポイントUTMが最適とは限りません。
チェックポイントUTMが向いていない企業の例
- 国産メーカーの製品を使いたい
- ウイルスに感染したときの駆除や保険がセットで付いていると安心できる
- はじめてUTMを導入し、まずはシンプルに始めたい
チェックポイントUTMには、サイバー保険やPCウイルス駆除サービスは付いていません。
こうした企業には、国産でサイバー保険とPCウイルス駆除が標準付帯のサクサのUTM「SS7000Ⅲ」も選択肢になります。
迷ったときの判断軸
迷ったときは、重視する点・接続台数・運用体制の3つで整理すると決めやすくなります。
判断軸と選び分けの目安
| 判断軸 | チェックポイントUTMが合う | サクサUTMが合う |
|---|---|---|
| 重視する点 | 処理性能・機能の幅 | 国産の安心感・付帯サービス |
| 接続台数 | 15台(2530)〜50台(2550) | 15台(Std)〜60台(Pro) |
| 運用体制 | 導入後の相談先を決めて運用する | 付帯のサポートを活用する |
自社の優先順位を決めておけば、機種選びで迷いにくくなるはずです。
現地調査・お見積り無料
チェックポイントUTMの選び方|2530と2550のどちらを選ぶか
チェックポイントUTMは、接続台数、Wi-Fiの要否、ライセンス、VPNの4つで選びます。
最初に決めたいのは、2530と2550のどちらにするかです。
この章で解説すること
- 接続台数での選び方
- Wi-Fiの要否
- ライセンスの選び方
- VPNの要否
接続台数で選ぶ
接続台数の目安は、2530が15台、2550が50台です。
接続台数の目安
- 15台前後まで:2530
- 16〜50台前後:2550
スマートフォンや複合機もつなぐ場合や、ウェブ会議が多い場合は、処理性能の高い2550を選んでおきましょう。
Wi-Fiが必要かで選ぶ
UTM1台で無線LANもまとめたいならWi-Fiモデル、故障時も通信を止めたくないなら有線モデルを選びます。
Wi-Fiの要否で選ぶときの目安
- UTMと無線LANを1台にまとめたい:Wi-Fiモデル
- すでに無線LANのアクセスポイントがある:有線モデル
- 故障時も通信を止めたくない:有線モデル(バイパス機能付き)
無線LANのアクセスポイントを別に置くか、UTMにまとめるかを先に決めておくと、モデルを選びやすくなります。
ライセンスで選ぶ
ライセンスは、必要な機能から逆算して選ぶのがおすすめです。
パッケージの選び方の目安
- ファイアウォールとIPSがあれば十分:NGFW
- ウイルスや不審な通信の対策も必要:NGTP
- 新種のウイルスや偽サイトの対策まで備えたい:SNBT(NGTX)
契約できるパッケージと費用は、見積りの際に確認しましょう。
VPNを使うかで選ぶ
拠点が複数ある企業や、テレワークが多い企業は、VPNを使うかどうかを先に決めておきましょう。
確認したいポイント
- 拠点間VPN(本社と支店をつなぐ)を使うか
- リモートアクセスVPN(自宅や外出先から社内につなぐ)を使うか
リモートアクセスVPNを使う場合は、修正プログラムの適用まで含めた運用が欠かせません。
VPNを使う場合はルーターモード、バイパス機能を生かす場合はブリッジモードでの導入になります。
VPNと故障時の通信継続、どちらを優先するかを先に決めておきましょう。
現地調査・お見積り無料
旧モデルからの入れ替え|ライセンス切れ・リース満了時の選択肢
チェックポイントUTMの旧モデルを使っている場合は、ライセンスの期限やリースの満了が、入れ替えを考えるきっかけになります。
とくに旧世代の1500シリーズには、最新のソフトウェアに対応していない機種もあるため、早めの確認が大切です。
この章で解説すること
- 導入済みのチェックポイントUTMはどのモデル?シリーズ一覧
- ライセンスの期限が近い・切れているときは
- 1500シリーズと2500シリーズの違い
導入済みのチェックポイントUTMはどのモデル?シリーズ一覧
型番の最初の2桁が「15」なら旧世代の1500シリーズ、「25」なら現行の2500シリーズです。
2500シリーズは、型番の数字が大きいほど処理性能が高くなります。
チェックポイントUTMの型番の整理
| シリーズ | 主な型番 | 世代 |
|---|---|---|
| Spark 2500シリーズ | 2530・2550など | 現行 |
| Spark Pro 1500シリーズ | 1535・1555など | 旧世代 |
| Spark 1500シリーズ | 1530・1550・1570・1590 | 旧世代 |
本体に書かれた型番を見れば、どの世代の機種かを確認できます。
ライセンスの期限が近い・切れているときは
UTMは一般に、ライセンスが切れると脅威情報の更新を受けられなくなり、守りが弱くなるのが一般的です。
期限が近い、またはすでに切れている場合の選択肢は、次の3つです。
ライセンスが切れそうなときの選択肢
- 同じ機種のライセンスを更新して使い続ける
- 2500シリーズに入れ替えて、ライセンスも新しくする
- 購入から、月額制のレンタルに切り替える
期限切れのまま使い続けると、守られていると思い込んだまま無防備になるおそれがあります。
旧世代の機種は今後の更新を受けられない場合もあるため、更新と入れ替えを比べて検討しましょう。
1500シリーズと2500シリーズの違い
2500シリーズは1500Proシリーズの後継機で、処理性能が大きく上がっています。
旧モデルとの比較
| 項目 | 1535 → 2530 | 1555 → 2550 |
|---|---|---|
| 脅威対策スループット | 340Mbps → 750Mbps | 450Mbps → 1,000Mbps |
| NGFWスループット | 600Mbps → 1,200Mbps | 800Mbps → 1,600Mbps |
| 推奨接続台数(目安) | 15台 | 50台 |
また、メーカーの公式資料では、旧世代の1530・1550・1570・1590は、最新ソフトウェア(R82)へのアップグレードの対象外とされています。
UTMは、ソフトウェアを更新し続けてこそ安全に使える機器です。
自社で旧世代の1500シリーズを使っている場合は、本体の型番を確認し、更新を受けられるうちに2500シリーズへの入れ替えを検討しましょう。
チェックポイントUTMと組み合わせたい対策
UTMはネットワークの出入口の対策として有効ですが、それだけで十分とはいえません。
端末、社内ネットワーク、日々の運用の3つを組み合わせて守る「多層防御」の考え方が重要です。
この章で解説すること
- ウイルス対策ソフトで端末の対策
- セキュリティスイッチで感染拡大を防ぐ
- 運用の対策
ウイルス対策ソフトで端末の対策
UTMを通らない経路のウイルスは、パソコンやサーバーに入れるウイルス対策ソフトで防ぎます。
UTMとウイルス対策ソフトの役割
| 対策 | 守る範囲 |
|---|---|
| UTM | ネットワークの出入口 |
| ウイルス対策ソフト (ESETなど) |
パソコン・サーバー・スマートフォン |
トライゲートでは、ESETとWithSecureのウイルス対策ソフトを取り扱っています。
セキュリティスイッチで感染拡大を防ぐ
万が一、社内のパソコンが感染しても、セキュリティスイッチがあれば被害が社内に広がるのを抑えられます。
セキュリティスイッチの役割
- 社内のネットワークの中で、異常な通信を見つける
- 感染した疑いのあるパソコンを切り離し、被害の拡大を防ぐ
- UTMでは見えにくい、社内の端末同士の通信に備える
UTMが出入口、セキュリティスイッチが社内を守るイメージです。
運用の対策

機器をそろえても、更新やバックアップが止まると、機能を発揮できません。
日々の運用で欠かさないこと
- UTMや端末の修正プログラムを定期的に適用する
- 重要なデータのバックアップを取り、ネットワークから切り離して保管する
- パスワードを使い回さず、多要素認証を取り入れる
- サポートが終了した古い機器は、更新や入れ替えを検討する
サイバー攻撃に備え、定期的に対策することが大切です。
チェックポイントとはどんな会社?
イスラエル発のセキュリティメーカー
チェック・ポイントは、1993年にイスラエルで設立されたセキュリティ専業メーカーです。
業界で初めて「ステートフルインスペクション型」のファイアウォールを製品化した会社で、ネットワークの出入口を守る技術に30年以上取り組んできました。
UTMは、同社の幅広い製品のうちの1つです。
この章で解説すること
- チェック・ポイントの会社概要
- チェック・ポイントの沿革
- チェック・ポイントの製品分野
チェック・ポイントの会社概要
チェック・ポイントの正式な社名は「チェック・ポイント・ソフトウェア・テクノロジーズ」で、国際本社はイスラエルのテルアビブにあります。
| 項目 | 内容 |
|---|---|
| 設立 | 1993年 |
| 日本法人 | 1997年設立 |
| 創業者 | ギル・シュエッド(Gil Shwed)氏ほか |
| 国際本社 | イスラエル(テルアビブ) |
| 米国本社 | アメリカ・カリフォルニア州(レッドウッドシティ) |
設立から30年以上、セキュリティ製品を手がけてきた専業メーカーである点が、通信機器全般を扱うメーカーとの違いです。
チェック・ポイントの沿革
チェック・ポイントは、ファイアウォールの専業メーカーとして始まり、クラウドやSASEまで製品を広げてきました。
チェック・ポイントの主な沿革
- 1993年:設立。「FireWall-1」を発表
- 2009年:Nokiaのセキュリティアプライアンス事業を買収
- 2023年:Perimeter 81を買収し、SASE(クラウド型のネットワークセキュリティ)を強化
ファイアウォールの基本となる技術を自ら製品化したメーカーであり、UTMにもその技術が生かされています。
チェック・ポイントの製品分野
チェック・ポイントは、ネットワーク・クラウド・端末など、幅広い分野のセキュリティ製品を提供しています。
チェック・ポイントの主な製品分野
- ネットワークセキュリティ
- ワークスペース(端末まわりの対策)
- エクスポージャー管理(自社の弱点の把握)
- AI関連のセキュリティ
- SASE
- クラウドのセキュリティ
UTM(Quantum Spark/Spark Firewall)は、このうち中小企業や支店向けの製品群です。
大企業向けの製品と同じメーカーの技術を、小さな拠点でも使いやすい形にしたものと考えると分かりやすいでしょう。
チェックポイントUTMが高機能な理由|
イスラエルのサイバーセキュリティ事情
チェックポイントUTMの機能が高いのは、サイバー攻撃が途切れないイスラエルで、軍の情報部隊出身の技術者が生み出し、育ててきた製品だからです。
攻撃が日常的に起きる国では、防御の技術も実際の攻撃を前提に作り込まれます。
この章で解説すること
- イスラエルのサイバーセキュリティ事情
- 8200部隊とチェック・ポイント
イスラエルのサイバーセキュリティ事情
イスラエルは、中東での軍事衝突に合わせて、大規模なサイバー攻撃を受け続けている国です。
攻撃の件数は、ここ数年で大きく増えています。
イスラエルが受けているサイバー攻撃
| 状況 | 内容 |
|---|---|
| 周辺国との対立 | イランや周辺の武装組織との対立が続き、国家が関わるとされるサイバー攻撃の標的になっている |
| 戦闘とサイバー攻撃 | 2023年10月のハマスとの戦闘開始以降、軍事衝突に合わせてサイバー攻撃も激しくなっている |
| 狙われる対象 | 水道などのインフラから病院、中小企業まで、幅広い組織が狙われている |
チェック・ポイントは、こうした攻撃が日常的に起きる国に本社を置くメーカーです。
身近な企業が実際に受けている攻撃を前提に防御の技術を磨いてきたことが、チェックポイントUTMの機能の高さにつながっています。
8200部隊とチェック・ポイント
チェック・ポイントの創業者であるギル・シュエッド氏は、イスラエル軍の情報部隊「8200部隊」の出身です。
土台となるファイアウォールの技術は、機密情報を扱うネットワークづくりに携わった創業者から生まれました。
8200部隊とは
- イスラエル国防軍の情報部隊で、通信の傍受や分析など、電子的な情報収集を担う
- 20代前半の若い隊員にも大きな予算と裁量を任せ、新しい技術を生み出すことを求める
- 出身者が多くのIT企業を立ち上げ、イスラエルのハイテク産業を支えてきた
国の機密を守る現場で生まれた発想が、中小企業向けのUTMにまで受け継がれていることが、チェックポイントUTMの強みです。
よくある質問
最後に、チェックポイントUTMについてよくある質問を紹介します。
Q.チェックポイントUTMとは何ですか?
チェックポイントUTMは、チェック・ポイント社が提供する、中小企業・支店向けのUTM機器です。
ファイアウォール、IPS、アンチウイルスなどを1台にまとめ、ネットワークの出入口を守ります。
現行は2500シリーズで、2530と2550が中心です。
Q.チェックポイントはどこの国のメーカーですか?
チェック・ポイントは、イスラエルのメーカーです。
1993年に設立され、国際本社はテルアビブ、米国本社はカリフォルニア州にあります。
創業者のギル・シュエッド氏は、イスラエル軍の情報部隊「8200部隊」で経験を積みました。
Q.イスラエル製のUTMが高機能といわれるのはなぜですか?
イスラエルは、周辺国との対立が続き、サイバー攻撃を受け続けている国です。
チェック・ポイントは、こうした国で、軍の情報部隊「8200部隊」出身の創業者が業界初のステートフルインスペクション型ファイアウォールを生み出したメーカーです。
実際の攻撃を前提に防御の技術を磨いてきたことが、機能の高さにつながっています。
Q.UTMはもう古いツールですか?
古いとはいえません。
チェック・ポイントの公式解説では、UTMと次世代ファイアウォール(NGFW)は、現在はほぼ同じ意味で使われると説明されています。
名前よりも、自社に必要な機能と運用体制に合うかで選びましょう。
Q.Check Point 1530とは何ですか?
1530は、旧世代の1500シリーズの型番です。
現行は2500シリーズ(2530・2550など)で、1530はR82.00.10へのアップグレードに対応していません。
旧型を使っている場合は、2500シリーズへの入れ替えを検討してください。
Q.Check Point 2530の価格はいくらですか?
公式資料には、価格の記載がありません。
金額は、ライセンスのパッケージや契約年数、導入方法で変わるため、見積りで確認してください。
Q.UTMのセキュリティ機能は何がありますか?
主な機能は、ファイアウォール、アプリケーション制御、IPS、アンチウイルス、URLフィルタリングです。
チェックポイントUTMでは、さらにアンチボット、サンドボックス、ゼロフィッシングも使えます。
使える機能は、ライセンスのパッケージで異なります。
Q.NGTPとは何ですか?
NGTPは「Next Generation Threat Prevention(次世代脅威防御)」の略で、ライセンスパッケージの名称です。
NGFWの機能に、URLフィルタリング、アンチウイルス、アンチボットなどを加えたものです。
さらに機能の幅が広いパッケージとして、SNBT(NGTX)があります。
Q.UTMのライセンス料はいくらですか?
ライセンス料は、公式には公開されていません。
型番とパッケージ(NGFW・NGTP・SNBT)、契約年数で異なるため、更新時の金額も含めて見積りで確認してください。
Q.エンドポイントセキュリティとは何ですか?
エンドポイントセキュリティは、パソコン・サーバー・スマートフォンなどの端末を守る対策です。
UTMがネットワークの出入口を守るのに対し、端末内のウイルスを見つけて駆除するのが役割です。
UTMと組み合わせると、対策できる範囲が広がります。
Q.UTMの弱点は何ですか?
端末の中までは守れないこと、故障すると通信が止まる可能性があること、多くの機能を使うと速度が下がることが弱点です。
チェックポイントUTMの有線モデルは、バイパス機能で故障時も通信を続けられます。
端末側はウイルス対策ソフトと組み合わせて備えましょう。
Q.Check Point UTMの評判は?
機能の幅や処理性能の点で、評価されやすい製品です。
口コミだけで判断せず、型番や世代、運用体制を確認したうえで検討しましょう。
Q.UTMのおすすめメーカーはどこですか?
メーカーの優劣ではなく、規模や重視する点で選ぶのがおすすめです。
トライゲートでは、性能と機能の幅を重視するならチェックポイントUTM、国産の安心感や付帯サービスを重視するならサクサをご案内しています。
まとめ|チェックポイントUTMは機能と性能の幅が強み
チェックポイントUTMは、イスラエル発の技術と世界規模の脅威情報で対策する、機能と性能の幅が強みの中小企業向けUTMです。
この記事の要点
- チェックポイントUTMは、イスラエルのチェック・ポイント社が提供するUTM(現行は2500シリーズの2530・2550)
- 世界中の攻撃情報(ThreatCloud AI)と連携して、ウイルスや不審な通信を判定する
- ライセンスにはNGFW・NGTP・SNBTの3つのパッケージがあり、上位ほど使える機能が増える
- メリットは、機能の幅、処理性能の高さ、故障時のバイパス機能、日本語のレポート
- デメリットは、設定・運用に慣れが必要な点と、端末は別の対策が必要な点
トライゲートでは、チェックポイントUTMを月額制レンタルプランでご用意しております。
機種選びから設置、運用サポートまでまとめて任せられるので、まずはお気軽にご相談ください。
現地調査・お見積り無料

